返回

如何确保网站安全架构,不被黑客攻击 🎯

原创
admin的头像admin·发布于 2025-07-16 12:36·阅读 83
file

一、为什么构建安全架构很关键?

  • 攻防形势严峻:2024 年全球 web 应用攻击已达 3110 亿次,AI 助力攻击技术不断升级 ([Akamai][1])。
  • 学生入门重要性:初学者通过设计合理安全架构,能从源头防范最常见攻击,避免基础漏洞被利用。

二、防御策略总览:分层防护、零信任、持续检测

1. 分层防护:构建“洋葱式”安全防线

包括外层防火墙、入侵检测系统(IDS)与应用层 Web 应用防火墙(WAF)等 ([维基百科][2])。

  • 网络边界(防火墙 + IDS):负责过滤恶意流量 ([知乎专栏][3])。
  • 应用层(WAF):拦截 SQL 注入、XSS 等典型 web 攻击 ([维基百科][4])。

2. 零信任模型(Zero Trust)

核心理念:“不信任,持续验证” ([维基百科][5])。
适合云原生与微服务架构,确保每个请求都经过身份、权限与设备状态校验。


三、安全架构关键组件

组件 功能
HTTPS + HSTS 确保数据传输加密,防止中间人攻击 ([Microsoft Learn][6])
强认证 + 多因子认证(MFA) 防止会话劫持与密码攻击
输入验证 + 参数化查询 防范注入、XSS 和反序列化漏洞
API 安全 接口访问控制、限流与输入验签防止滥用攻击
加密存储与后量子安全(PQC) 用 AES-256、TLS1.3 以及准备后量子算法保证长期数据安全
WAF + IDS 实时监控并防御 SQL 注入、XSS、DDos 等
日志监控 + SIEM 快速发现与响应异常行为,提升可观测性
安全测试(SAST/DAST/RASP) 生命周期中持续发现与修复漏洞
持续补丁与依赖项更新 阻断已知漏洞被利用风险

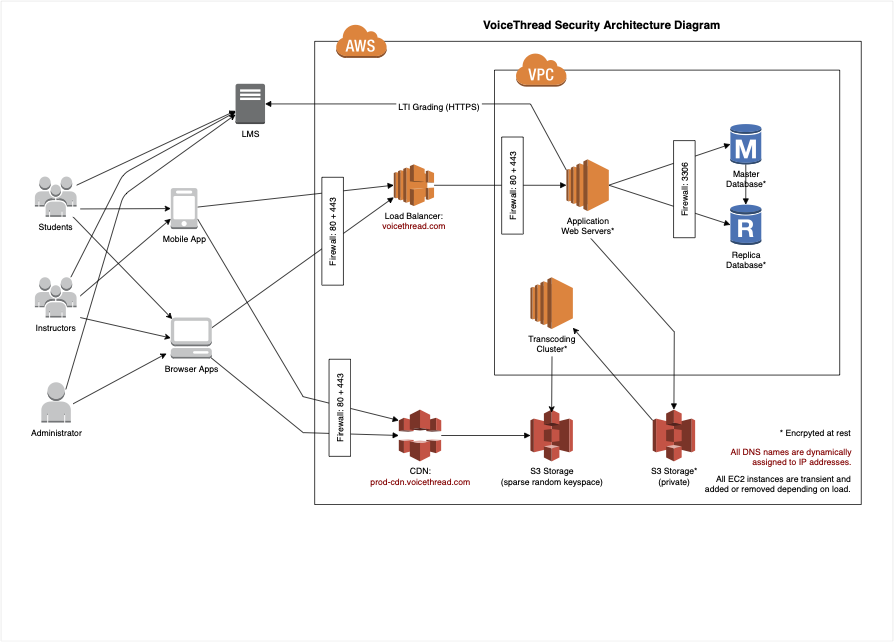
四、典型架构示意图

  • 边缘层:DNS → CDN/防火墙 → WAF
  • 应用层:负载均衡、服务器群、API 网关、安全中间件
  • 数据层:数据库 + 加密存储 + 密钥管理
  • 监控与响应层:IDS/IPS、日志集中平台、SIEM、自动化响应
  • 身份控制层:MFA、零信任策略、最小权限管理

上方多张图片直观展示了这种分层架构的结构与部署 ([ResearchGate][7], [clickittech.com][8], [dragon1.com][9], [维基百科][5])。


五、初学者实用操作建议

  1. 全站启用 HTTPS,添加 HSTS header 强制加密
  2. 设置 WAF(线上推荐 Cloudflare、Akamai)
  3. 登录页面启用 MFA,防止凭证爆破
  4. 参数化所有数据库查询,输入双重验证
  5. 定期自动化扫描(SAST) + 动态扫描(DAST)
  6. 实时监控异常,使用 SIEM 工具分析日志
  7. 补丁及时更新,依赖库注意 CVE
  8. 学习零信任理念,并在微服务环境中实践

六、构建原创独家方案:实战搭建与演练

  • 模拟环境搭建:使用 Docker Compose 搭建 nginx、web app、WAF、ELK、IDS 等
  • 实战演练:尝试 SQL 注入、XSS,以及绕过认证实验
  • 结果总结:记录每一步的监控告警与防御效果
  • 持续更新:保持关注 OWASP Top10 与 SIEM 报警响应效果

七、学习路径推荐

  1. 🔸 学习基础网络安全与 HTTP(S)、TLS
  2. 🔸 了解 OWASP Top10 与典型攻击
  3. 🔸 实践 WAF、IDS、SIEM 部署与日志分析
  4. 🔸 掌握 MFA、零信任、最小权限等最新模型
  5. 🔸 定期练习 CTF、搭建漏洞环境进行演练

总结

通过“分层防护 + 零信任 + 自动化检测”三大基本原则,再辅以现代工具与实战训练,学生初学者完全可以搭建出兼具“原创性”和“实用性”的安全架构,真正做到“自主防御,不被黑客攻破”。

欢迎你进一步练习、搭建,并分享心得!有问题随时交流 😊

作者的其他文章
IP地址配置HTTPS 内网IP配置HTTPS保姆教程
本文介绍了在Nginx中配置HTTPS的完整流程:1)使用OpenSSL生成自签名证书和私钥;2)解密私钥以避免重启时输入密码;3)配置Nginx支持HTTPS,包括指定证书路径、设置安全协议和加密套件等。适用于开发、测试和内网环境,但需注意自签名证书会触发浏览器警告,生产环境建议使用CA签发的正式证书。通过简单的命令和配置即可实现基本的HTTPS加密保护。
IP地址配置HTTPS 内网IP配置HTTPS保姆教程
Docker 数据目录迁移完整指南:从 /var/lib/docker 迁移到自定义路径
本文介绍了将 Docker 数据目录从 /var/lib/docker 迁移到自定义路径 /data2/docker/data 的完整过程,包括停止 Docker 服务、复制数据、修改配置文件及验证数据完整性。提供了常见问题的解决方案,帮助用户在空间不足时顺利迁移 Docker 数据。
Docker 数据目录迁移完整指南:从 /var/lib/docker 迁移到自定义路径
2025年必备:让Nginx配置清晰如诗的工具推荐
文章浏览阅读464次,点赞4次,收藏4次。本文介绍了格式化Nginx配置文件的重要性,指出良好格式能提升可读性、团队协作效率和降低错误风险。文章推荐了2025年优秀的在线格式化工具,这类工具应具备操作简单、专业格式化效果、安全保障等特性。建议将格式化工具集成到开发流程中,并制定团队规范,以优雅管理Nginx配置。文末推荐了一个专业在线格式化工具,帮助开发者高效处理配置文件。
2025年必备:让Nginx配置清晰如诗的工具推荐
Claude 命令大全:从入门到精通的终端操作指南(2025 最新)
本教程全面整理 *Claude 命令行(CLI)使用指南*,从基础启动命令、项目管理、权限控制、模型切换到高级思考模式,全方位提升开发者在终端中使用 Claude 的效率。适合新手与资深开发者收藏参考。
Claude 命令大全:从入门到精通的终端操作指南(2025 最新)
屏幕检测专家 — 专业的在线屏幕测试工具
Keye-VL-1.5-8B(快手 Keye-VL)— 腾讯云两卡 32GB GPU **保姆级** 部署指南(Ubuntu 22.04 / CUDA 12.2 / Driver 535.216.01 / Python 3.10)
保姆级教程:在腾讯云两卡 32GB GPU(Ubuntu 22.04 / CUDA 12.2)上完整部署快手 Keye-VL-1.5-8B。包含驱动安装、conda 环境、PyTorch、bitsandbytes、vLLM、ModelScope 模型下载与 Gradio demo 运行步骤及常见排错。适合工程复现与上线优化。
Keye-VL-1.5-8B(快手 Keye-VL)— 腾讯云两卡 32GB GPU **保姆级** 部署指南(Ubuntu 22.04 / CUDA 12.2 / Driver 535.216.01 / Python 3.10)
Ubuntu系统ECS重启后“/etc/resolv.conf”被还原怎么办?
处理方法 在处理前,建议先禁用systemd-resolved服务。 方法一:手动修改/etc/resolv.conf文件。 以root用户登录ECS。 关闭并禁用systemd-resolved服务
共享打印机报错连不上怎么办?修复错误代码(0x000006d9/0x0000011b 等)最新Win10/11 共享打印机常见问题 + 解决教程,附工具!
Win11 打印机共享报错全面修复指南:涵盖 0x000006d9、0x0000011b、0x0000007e 等常见码,并提供一键 PowerShell 工具,十分钟内搞定老款惠普共享打印机。
共享打印机报错连不上怎么办?修复错误代码(0x000006d9/0x0000011b 等)最新Win10/11 共享打印机常见问题 + 解决教程,附工具!
实战Spring Boot + Vue 集成 Activiti 工作流引擎 | 双模式简单 & 自定义审批平台
基于 Spring Boot 与 Vue 的高效工作流平台,支持简单模式与自定义模式双引擎,在线流程建模、版本管理、审批节点灵活配置,多渠道消息通知,Docker/K8s 部署,高可用与可扩展。
2025 年国内 Docker/DockerHub 镜像源加速列表(7 月 28 日更新 · 长期维护)
2025 年最新国内 Docker Hub 镜像源加速列表,包含轩辕镜像、腾讯云、阿里云、DaoCloud、AtomHub 等多家稳定 CDN 服务,附详细配置教程与常见问题说明,适用于 Linux、macOS、Windows 平台。
2025 年国内 Docker/DockerHub 镜像源加速列表(7 月 28 日更新 · 长期维护)