IP地址配置HTTPS 内网IP配置HTTPS保姆教程
本文介绍了在Nginx中配置HTTPS的完整流程:1)使用OpenSSL生成自签名证书和私钥;2)解密私钥以避免重启时输入密码;3)配置Nginx支持HTTPS,包括指定证书路径、设置安全协议和加密套件等。适用于开发、测试和内网环境,但需注意自签名证书会触发浏览器警告,生产环境建议使用CA签发的正式证书。通过简单的命令和配置即可实现基本的HTTPS加密保护。
GitLab 是一个开源的 DevOps 平台,支持 Git 仓库托管、CI/CD 流水线和项目管理等功能。在本教程中,我们将以 CentOS 7 为例,完成 GitLab 的安装和配置。
sudo yum install -y curl policycoreutils-python openssh-serversudo systemctl enable sshd
sudo systemctl start sshdsudo systemctl start firewalld
sudo firewall-cmd --permanent --add-service=http
sudo systemctl reload firewalld🔸
--permanent表示规则永久生效;不加则重启后失效。
sudo systemctl enable postfix
sudo systemctl start postfixwget https://mirrors.tuna.tsinghua.edu.cn/gitlab-ce/yum/el7/gitlab-ce-10.0.0-ce.0.el7.x86_64.rpmsudo rpm -i gitlab-ce-10.0.0-ce.0.el7.x86_64.rpm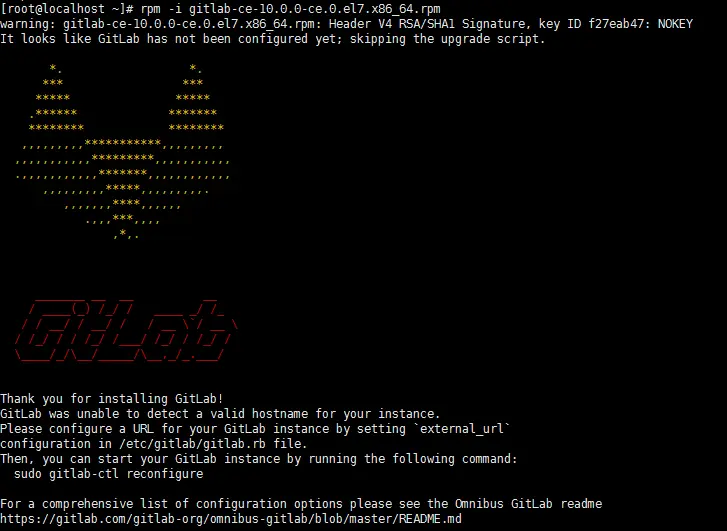
sudo vim /etc/gitlab/gitlab.rb在文件中找到并修改如下内容(示例):
external_url 'http://your-server-ip'保存后执行以下命令:
sudo gitlab-ctl reconfigure
sudo gitlab-ctl restart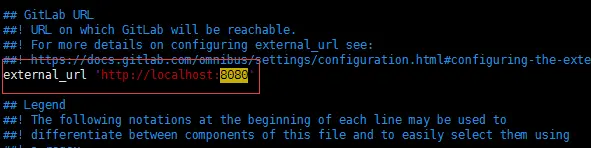
在浏览器中输入以下地址访问 GitLab:
http://<你的服务器IP>如无法访问,可能是防火墙未正确配置或端口未开放,可暂时关闭防火墙排查问题:
sudo systemctl stop firewalld
sudo gitlab-ctl reconfigure
sudo gitlab-ctl restart通过上述步骤,你已成功在 CentOS 7 上完成 GitLab 的部署。建议完成基本设置后开启防火墙并配置 HTTPS 以增强安全性。
一个专注于后端、前端、数据库、DevOps 的技术博客